Kybernetická bezpečnost začíná u vašich zaměstnanců. Víte, že 95 % úspěšných kyberútoků začíná phishingem? Nedopusťte, aby se vaše organizace stala další obětí!
Budoucnost kybernetické bezpečnosti zůstává neustálým zájmem bezpečnostních odborníků a organizací. I když je organizace nyní chráněna, jaké nové hrozby a události by mohly organizaci vykolejit za několik dní, týdnů nebo měsíců? Koneckonců, rychlý pokrok technologií znamená také rychlý rozvoj zranitelností.
Objevte aktuální trendy v oblasti kybernetické bezpečnosti. Podívejte se, jak útočníci zneužívají nové techniky malwaru, obcházejí zabezpečení, a jaké zranitelnosti byly odhaleny ve známých platformách a produktech. Získejte přehled o nejnovějších opravách a doporučeních, které vám pomohou lépe chránit vaše systémy a data. Buďte o krok napřed před kybernetickými hrozbami!
V aplikacích Microsoft pro macOS bylo objeveno osm zranitelností, které mohou útočníci využít k získání zvýšených oprávnění nebo přístupu k citlivým datům obejitím modelu oprávnění operačního systému, který se zakládá na frameworku Transparency, Consent, and Control (TCC).
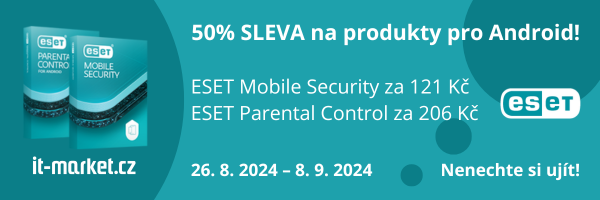
Máme pro vás jedinečnou příležitost! V období od 26. srpna do 8. září 2024 probíhá na našem e-shopu speciální akce na dva klíčové produkty pro mobilní zařízení s Androidem. Získejte špičkovou ochranu svého zařízení a rodiny za poloviční cenu!
Různé verze sady zabezpečených sítí OpenSSH jsou citlivé na novou chybu zabezpečení, díky které je možné vzdálené spustit kód (RCE).
Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) byl dle 24. 6. 2024 informován o posunu v procesu přijetí aktu o kybernetické odolnosti (dále také jako ‚,CRA‘‘). Komise očekává přijetí tohoto nařízení na podzim 2024, v platnost by pak mělo vstoupit po tříletém přechodném období v druhé polovině roku 2027.
ASUS dodal aktualizace softwaru, které řeší kritickou bezpečnostní chybu ovlivňující jeho routery, kterou by mohli zneužít hackeři, aby obešli autentizaci.
Výzkumníci v oblasti kybernetické bezpečnosti zaznamenali phishingový útok distribuující malware More_eggs maskovaný jako životopis, což je technika původně zjištěná před více než dvěma lety.
Výrobce iPhone detekoval spywarové útoky proti lidem ve více než 150 zemích. Zjistit, zda je vaše zařízení infikované, může být složité – existuje však několik kroků, kterými se můžete chránit.
Česko a Německo v pátek odhalily, že byly terčem dlouhodobé kybernetické špionážní kampaně vedené s Ruskem napojeným národním státním aktérem známým jako APT28, který vyvolal odsouzení ze strany Evropské unie (E.U.), Severoatlantické aliance (NATO). ), Spojené království a USA
První čtvrtletí roku 2024 přineslo další posun v kybernetických válkách. Kyberbezpečnostní společnost Check Point Software Technologies zaznamenala výrazný nárůst kyberútoků, kdy v 1. čtvrtletí 2024 došlo k 28% nárůstu průměrného počtu kybernetických útoků na jednu organizaci v porovnání s posledním čtvrtletím roku 2023. Největší nápor směřuje na vzdělávací a výzkumné organizace.
Při nedávných velkých incidentech, jako byl útok na MGM Resorts nebo únik dat Bank of America, hrály velkou roli exploity typu zero-day, pokročilé perzistentní hrozby (APT) a další komplexní kybernetické hrozby.
Na základě dlouhé řady náročných nezávislých testů, provedených v roce 2023 organizací AV-TEST, které porovnávaly špičkové produkty kybernetické bezpečnosti, získal Bitdefender prestižní ocenění AV-TEST Award za nejlepší ochranu a nejlepší výkon pro firemní uživatele, a tři další ocenění za řešení, určené pro domácí uživatele.
V březnu byl evidován totožný počet incidentů jako uplynulý měsíc. Jednalo se tak již o pátý měsíc v řadě s podprůměrnými hodnotami evidovaných incidentů. Stejně jako v únoru byl zaznamenán i jeden významný kybernetický incident. Zbylých 17 incidentů pak spadalo do kategorie méně významných.
Sledujeme pro Vás, s našimi partnery, aktuální informace o kybernetických hrozbách v české republice. V prosinci došlo k mírnému nárustu evidovaných incidentů oproti měsíci listopadu, ale i přesto byla výsledná hodnota pod ročním průměrem, který se pohyboval okolo 19 incidentů měsíčně.
iPhone,Android, Mac i Linuxové PC jsou zranitelné vůči novému exploitu, který umožňuje hackerům vzdáleně ovládat vaše zařízení pomocí Bluetooth.
Ve společnosti Scenario jsme pro vás shrnuli nové informace o antivirových řešeních a probíhajících akcích platné do konce roku 2023.
Nástroje kybernetické bezpečnosti mají tendenci být roztříštěné, protože pravděpodobně jednáte s více dodavateli, smlouvami, fakturačními metrikami a dalšími. Tato nesouvislost může ve vašich systémech vytvářet bezpečnostní mezery, které lze zneužít. Navíc útoky bez souborů nebo pokročilé perzistentní hrozby (APTS) jsou stále běžnější a mohou poškodit sítě organizace.
Ujasněme si jednu věc: každá organizace by dnes měla používat vícefaktorové ověřování (MFA), kdekoli je to možné.
Nasazování malwaru wiper v roce 2022 stoupá, což je trend, který odhaluje znepokojivý vývoj destruktivnějších a sofistikovanějších útoků. Termín „wiper“ označuje nejzákladnější operaci malwaru, kterou je vymazání dat počítače oběti (data disku, operační systém nebo dokonce firmware). Wiper malware je šířeji označován jako škodlivý software, který se snaží smazat data.
Nová zpráva APWG o trendech phishingové aktivity odhaluje, že v prvním čtvrtletí roku 2022 APWG zaznamenala celkem 1 025 968 phishingových útoků – jedná se o nejhorší čtvrtletí pro phishing, které APWG doposud zaznamenala. V tomto čtvrtletí to bylo poprvé, co tříměsíční součet přesáhl milion. APWG zaznamenala v březnu 2022 384 291 útoků, což byl rekordní měsíční úhrn.
Boti zůstávají v organizačních sítích neobjeveni v průměru 16 týdnů, čímž otevírají podniky kybernetickému riziku.
Hackeři neustále hledají inovativní způsoby, jak ukrást hesla, aby obešli bezpečnostní kontroly a dostali se do vnitřní sítě, nebo účtů. Jakmile se dostanou dovnitř, útočníci mohou způsobit větší škody – ukrást vaši identitu, peníze nebo citlivé informace, odemknout přístup k jiným účtům, nainstalovat malware, provádět podvody, špionáž nebo sabotáž.
Poradník v oblasti kybernetické bezpečnosti, který vznikl spoluprací kybernetických úřadů Spojených států, Austrálie, Kanady, Nového Zélandu a Spojeného království, podrobně popisuje 15 nejčastějších zranitelností a ohrožení (CVE - Common Vulnerabilities and Exposures), které v roce 2021 běžně zneužívají zákeřní kybernetičtí aktéři, stejně jako další často zneužívaná CVE.
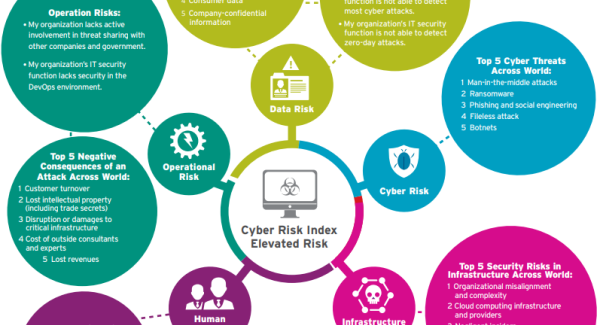
Podle nového průzkumu 80% globálních organizací uvádí, že v příštích 12 měsících dojde k narušení dat, které bude mít dopad na údaje o zákaznících.